
Güvenliğe genel bakış
Sıfır bilgi tasarımı neyi korur, neyi korumaz
Sunucuda oturum açmak ile kasanın kilidini açmak ayrı adımlardır. Sunucu kimliğinizi doğrular; kasa değerlerini ise yalnızca şifreli olarak saklar.
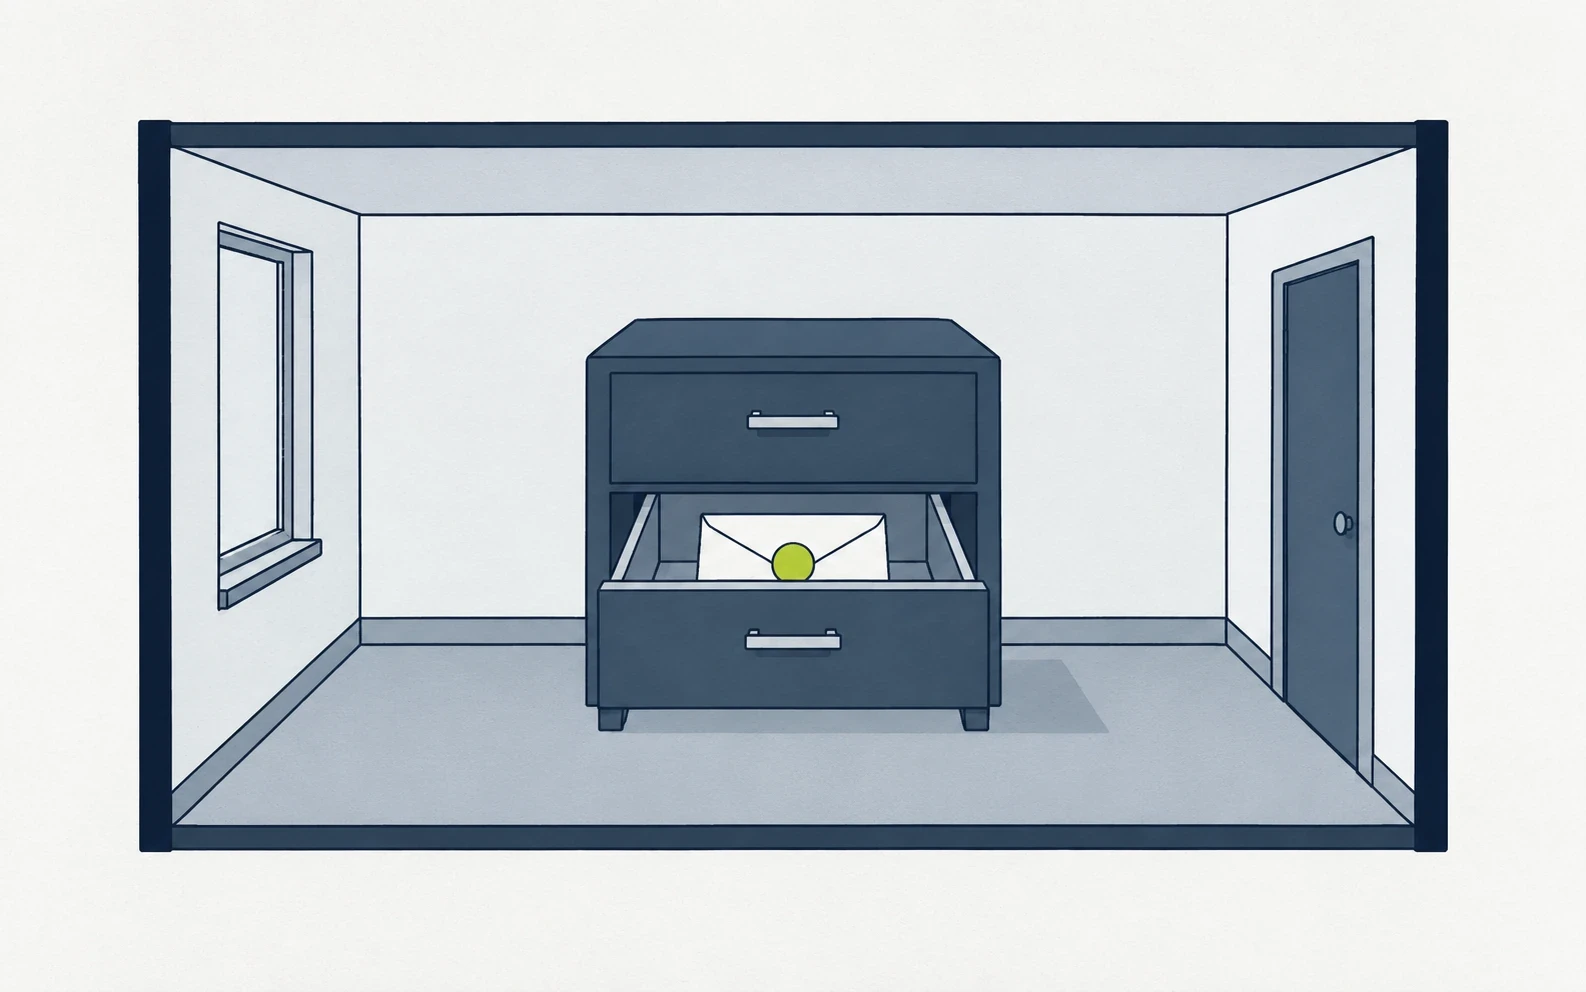
Tarayıcının, sunucunun ve depolamanın ayrı görevleri var
Tarayıcı, oturum açmış kullanıcının isteklerini sunucuya gönderir. Sır verisi saklanmadan önce tarayıcıda şifrelenir. Sunucu, diskteki yerel SQLite veritabanında şifreli veriyi, sarmalanmış anahtarları, tuzları ve işletim için gereken meta veriyi tutar.
- Ana parola tarayıcıdaki akışta kalır
- Kasa anahtarları tarayıcı oturum belleğinde açılır
- Düz metin yalnızca gösterme, kopyalama, doldurma veya içe aktarma sırasında oluşur
- PBKDF2-HMAC-SHA-256, AES-256-GCM ve 3072 bit RSA-OAEP ile anahtar sarmalama
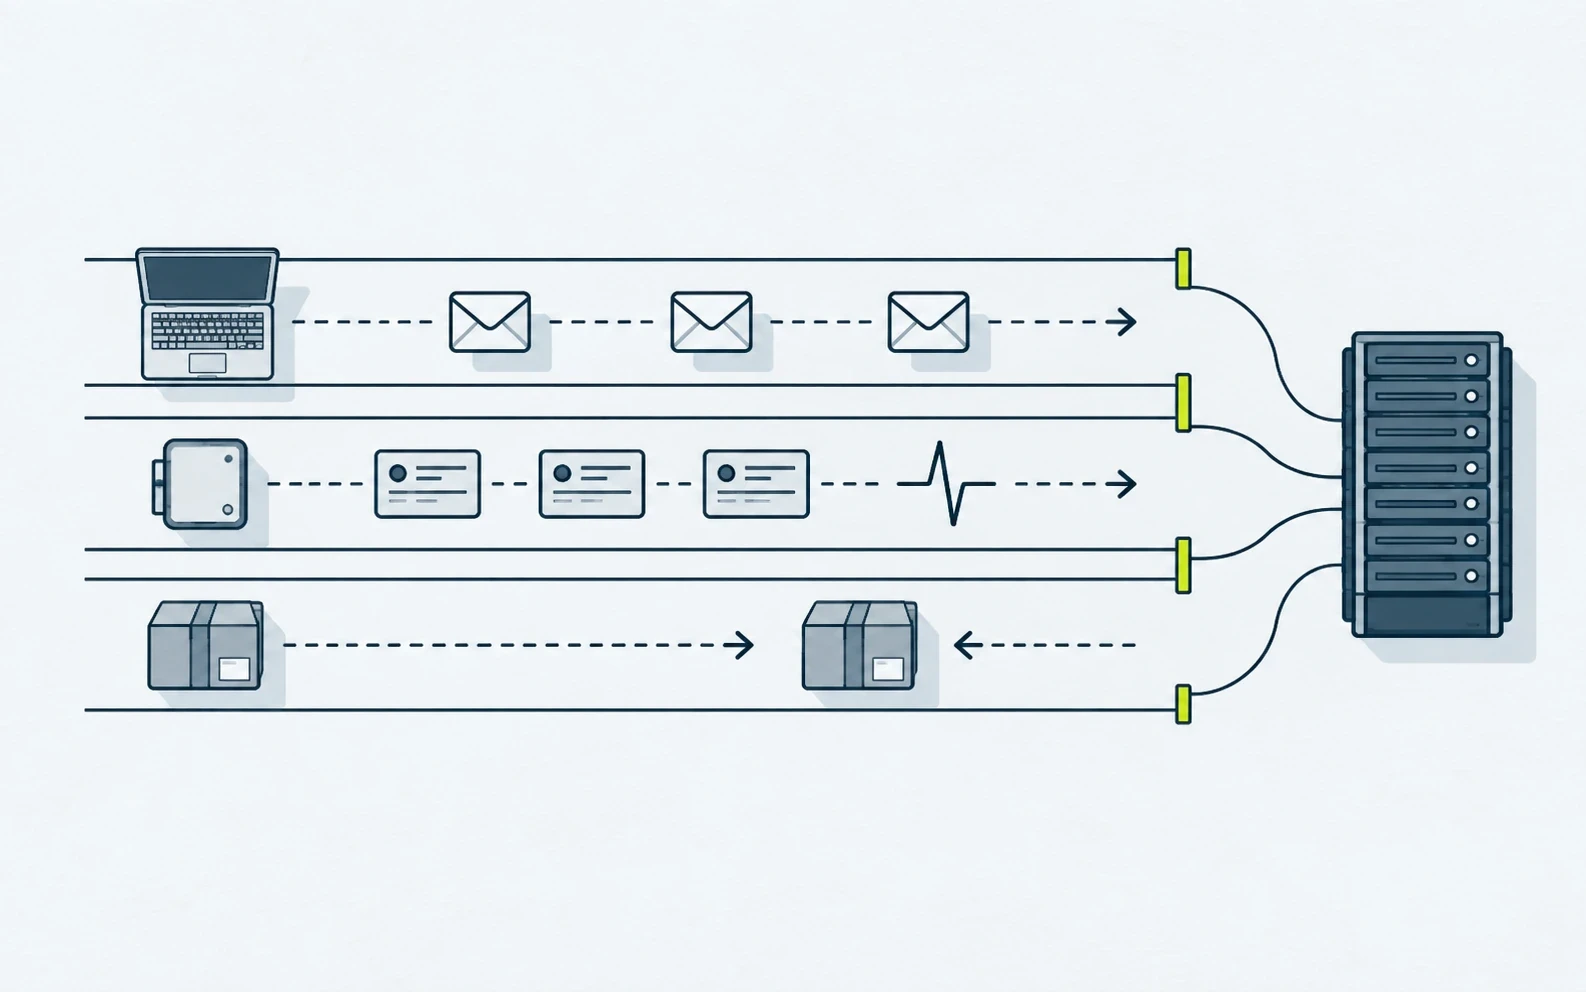
Güncelleme kurulmadan önce yapılan dört kontrol
VaultPilot’ın güncelleme akışı, bir pakete güvenmeden önce dört şeye bakar: Ed25519 imzalı güncelleme manifestine, izin verilen sürüm adresine, SHA-256 özetine ve dosya boyutuna. v3.0.3 MSI paketi imzasızdır; bu sürüm için Authenticode imzalayan iddiası yapılmaz.
- Manifest, açık anahtar ve MSI aynı sürümden gelir
- Paketin resmî dosya adı manifestte sabittir
- Herhangi bir uyuşmazlık kurulumu durdurur ve doğrulanamayan indirmeyi siler
Kasanın çevresini yine ekibiniz korur
Sıfır bilgi tasarımı; uç nokta, kimlik, sertifika, yedekleme ve imzalama sorumluluğunu ortadan kaldırmaz. Ana parolalar, doğrulayıcı cihazlar, özel anahtarlar, PFX dosyaları, veritabanları, yedekler, günlükler, ajan erişim anahtarları ve gerçek veri içeren ekran görüntüleri hassas olmaya devam eder.
- Herkese yalnızca ihtiyaç duyduğu rol ve kasa erişimi
- Sunucu dışında tam yedek ve kontrollü geri yükleme testi
- Ajan erişim anahtarları ve eklenti cihazları için iptal
- Destek için maskelenmiş tanılama bilgisi
Hangi bağlantı hangi veriyi taşır
Tarayıcı, oturum açmış kullanıcının isteklerini ve şifreli malzemeyi gönderir. DC Agent dizin meta verisini ve sağlık sinyalini gönderir. Dış paketler, güncelleme dosyaları ve destek iletileri ayrı yollardan gider.
Veri sınırlarını görünAna parola, TOTP ve oturum kilidi
Ana parola en az 14 karakterdir. İki adımlı doğrulama açıksa girişte doğrulayıcı uygulamadaki altı haneli kod da istenir. Kasa 15 dakika boyunca işlem yapılmazsa kilitlenir; etkin oturumları yalnızca Sahip görür ve sonlandırabilir.
Giriş güvenliğini okuyunGenel roller ve kasa rolleri
Genel rol (Sahip, Yönetici, Denetçi veya Kullanıcı) kişinin konsolda ne yapabileceğini belirler. Kasa rolü (Görüntüleyici, Düzenleyici veya Kasa yöneticisi) tek bir kasanın içinde ne yapabileceğini belirler.
Kullanıcıları ve rolleri inceleyinŞüphelendiğiniz açığı özel kanaldan bildirin
support@vaultpilot.io adresine ayrı bir güvenlik bildirimi yazın ve sorunu en kısa, maskelenmiş adımlarla gösterin. İstismar ayrıntısını ve sırları herkese açık yerlere koymayın.
Sorumlu bildirim politikasını okuyunGüvenlik bölümündeki tüm sayfalar
VaultPilot’ı kendi ortamınızda görün
Değerlendirmede neye bakmak istediğinizi yazın ya da önce örnek verilerle canlı demoyu açın.